Почему одного пароля мало: защита веб-приложений изнутри
Большинство взломов начинается не с хакеров в капюшонах, подбирающих пароли вручную, а с автоматических атак, которые эксплуатируют уязвимости в самом приложении — там, где пользователь вообще ничего не вводит. Разбираемся, из чего на самом деле состоит защита веб-сервисов и почему даже сложный пароль — это только первый рубеж.
Что стоит за словом «взлом»
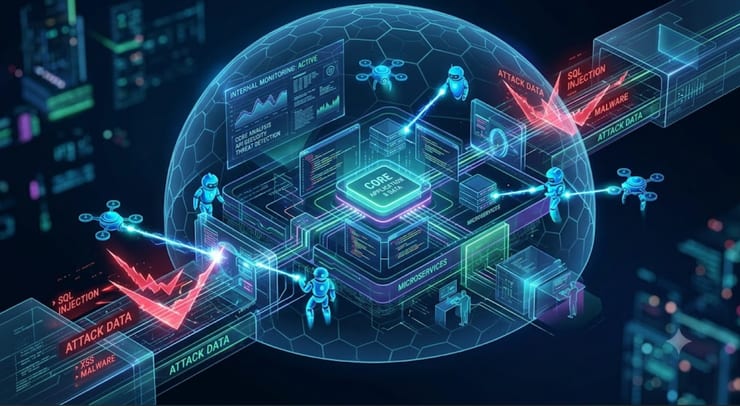
Когда говорят о взломе сайта или сервиса, обычно представляют что-то вроде кино: злоумышленник сидит за тёмным экраном и перебирает пароли. В реальности большинство успешных атак устроены иначе. Они направлены не против конкретного пользователя, а против приложения — его кода, архитектуры, логики обработки запросов.
SQL-инъекция, например, позволяет получить доступ к базе данных, даже не зная ни одного пароля. Атака типа XSS встраивает вредоносный скрипт прямо в страницу, которую видит жертва. CSRF заставляет браузер пользователя выполнить нежелательное действие от его имени. Всё это — уязвимости не в паролях, а в самом приложении.
Первый рубеж: аутентификация и управление сессиями
Пароль — это вход в систему, но не гарантия безопасности внутри неё. Слабая реализация сессий позволяет перехватить токен и продолжить работу от чужого имени даже после смены пароля. Поэтому современные приложения используют короткоживущие токены, привязку сессии к устройству и двухфакторную аутентификацию.
Двухфакторка — пожалуй, самый очевидный способ закрыть брешь между «знаю пароль» и «имею право войти». Но и она не спасает, если само приложение позволяет, например, бесконечно перебирать одноразовые коды без блокировки.
WAF: фильтр между интернетом и приложением
Межсетевой экран веб-приложений — WAF — стоит перед сервером и анализирует входящие запросы до того, как они достигают кода. Он умеет распознавать характерные паттерны атак: попытки инъекций, аномально длинные строки параметров, запросы с заголовками, которые не встречаются у реальных браузеров.
Это не панацея. Правила WAF нужно настраивать под конкретное приложение, иначе он либо пропускает лишнее, либо блокирует легитимных пользователей. Именно поэтому многоуровневой защите веб-приложений уделяют столько внимания: WAF — важный, но не единственный элемент.
Шифрование: что происходит с данными в пути
HTTPS давно стал стандартом, но само по себе наличие замка в адресной строке ничего не говорит о том, что происходит с данными на стороне сервера. Шифрование в пути защищает от перехвата трафика, однако если база данных хранит пароли в открытом виде — это уже другая проблема.
Правильная работа с данными предполагает хэширование паролей с солью, шифрование чувствительных полей в базе, ограничение доступа к данным по принципу минимальных привилегий. Разработчик, у которого нет причин читать платёжные реквизиты пользователей, и не должен иметь к ним доступа технически.
Мониторинг и реакция на инциденты
Даже хорошо защищённое приложение генерирует аномалии, которые стоит замечать: резкий рост числа запросов с одного адреса, серия неудачных попыток входа, обращения к эндпоинтам, которые обычно не используются. Без мониторинга эти сигналы просто теряются в логах.
Реакция на инцидент — отдельная дисциплина. Зафиксировать факт атаки недостаточно: нужно понять, что было скомпрометировано, изолировать затронутые компоненты и восстановить нормальную работу так, чтобы та же уязвимость не была использована повторно.
Среднее время обнаружения взлома в корпоративной среде по данным IBM Security Report 2024 составляет около 194 дней. За это время злоумышленник успевает изучить инфраструктуру, закрепиться в системе и скопировать то, что его интересует.
Уязвимости в коде: откуда они берутся
Большинство уязвимостей появляются не из-за умысла, а из-за спешки и недостаточного тестирования. Разработчик реализует функцию загрузки файлов и не проверяет их тип на сервере — в итоге приложение принимает исполняемые скрипты. Или забывает экранировать пользовательский ввод в одном из десятков полей формы.
Статический анализ кода, ревью, регулярный аудит зависимостей — всё это снижает число таких случаев, но не устраняет их полностью. Библиотека, которая сегодня считается безопасной, завтра получает CVE с оценкой 9.8.
Принцип эшелонированной обороны
Ни один из перечисленных инструментов не работает изолированно. Смысл многоуровневой защиты в том, что атака, которая прошла один рубеж, упирается в следующий. WAF отфильтровал часть запросов — остальное проверяет валидация на уровне приложения. Уязвимость в коде была эксплуатирована — но данные зашифрованы, и атакующий получает бесполезный набор байт.
Это не означает, что нужно закупить максимум инструментов и успокоиться. Плохо настроенный стек из десяти систем безопаснее хорошо настроенного стека из трёх только на бумаге. На практике — наоборот.
Пароль — это по-прежнему первое, что вспоминают, когда речь заходит о безопасности. Но последнее, на что стоит рассчитывать.
Редакция LifeGlobe.netПросмотров: 143
Материалы по теме
 Птичье гнездо — Национальный стадион Пекина
 Штаб-квартира CCTV в Пекине — здание-петля Рема Колхаса
 Capital Gate в Абу-Даби: башня с наклоном 18 градусов
 Часовая башня Абрадж аль-Баит в Мекке: 601 метр над святыней
 Lotte World Tower: 555 метров над Сеулом
 Merdeka 118 — второе по высоте здание в мире
 Space Needle: башня, построенная за 13 месяцев
 Big Dig: как Бостон строил тоннель за $14,8 млрд
 Процессор NASA для космоса в 500 раз мощнее нынешних
 Астрономические часы собора Уэллса

